

谷歌在发现攻击者已利用该漏洞后,紧急修补了一个影响Chrome浏览器的高危安全漏洞。该漏洞位于V8引擎中,Chrome使用V8运行JavaScript和WebAssembly。目前,谷歌尚未确认攻击者的身份、受害者或该漏洞的具体危害。
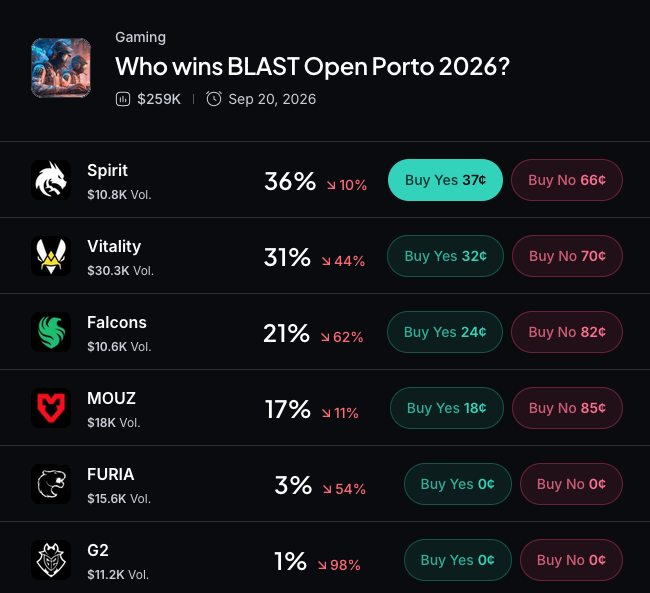
Myriad:谁将赢得2026年BLAST Open Porto?点击作出你的预测。
谷歌在周四发布的安全公告中表示:“谷歌意识到CVE-2026-85046的漏洞利用存在于野外部署。我们也感谢所有在安全开发周期中与我们合作的安全研究人员,防止安全漏洞进入稳定渠道。”
该补丁包含在面向Windows和Mac的Chrome 152.0.7977.82和152.0.7977.83版本,以及面向Linux的152.0.7977.82版本中。谷歌表示更新“将在未来几天/几周内逐步推出”。
CVE-2026-85046是一个类型混淆漏洞。此类漏洞发生在软件将数据误判为错误类型时,导致内存错误或其他意外行为。谷歌未说明该漏洞是否可用于远程代码执行。
安全研究员Salvatore Gulizia(又名Serotav)于8月4日报告了该漏洞,并获得谷歌1000美元漏洞赏金。在本次更新的12项安全修复中,谷歌列出了9个高危和2个中危漏洞,但在大多数用户及受影响第三方项目安装补丁前,部分细节将暂时保密。谷歌未透露何时公布更多漏洞利用信息。
浏览器中的加密货币盗窃
尽管谷歌未将CVE-2026-85046与针对加密用户的攻击关联,但浏览器钱包、交易所账户和交易扩展程序已通过其他方式遭受攻击。2025年11月,研究人员发现恶意Chrome扩展在用户兑换交易中暗中添加隐藏的SOL转账。一个月后,一名新加坡企业家称伪装成游戏的恶意软件从其浏览器连接钱包中盗取超1.4万美元,他怀疑攻击涉及窃取的认证令牌及此前的Chrome零日漏洞,但无报道指出与CVE-2026-85046有关。近期在8月,研究人员还揭露了数十个假冒Firefox钱包扩展窃取凭证。